


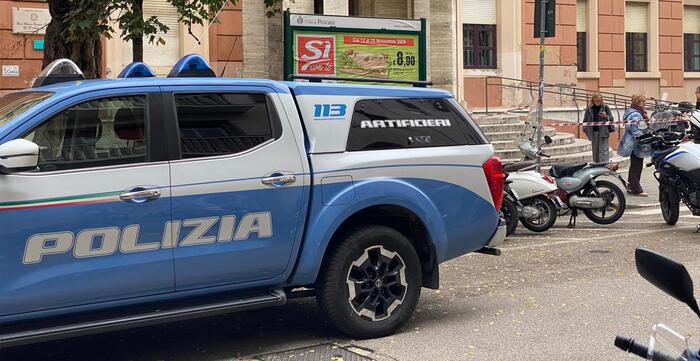
Un’ondata di tensione e paura ha attraversato nei giorni scorsi gli istituti scolastici italiani e la Sicilia, finita al centro di un imponente piano di falsi allarmi bomba che ha mobilitato forze dell’ordine, vigili del fuoco e autorità locali. Decine di scuole in quasi tutte le province dell’isola hanno ricevuto un’email anonima intimidatoria, un messaggio dal contenuto allarmante che annunciava la presunta presenza di ordigni esplosivi all’interno degli edifici. Un copione drammatico che fa parte di una più ampia campagna di livello nazionale capace di coinvolgere circa trecento istituti in tutto il Paese, costringendo dirigenti, docenti e studenti a fronteggiare momenti di comprensibile apprensione.
La dinamica e la capillarità dei controlli sul territorio
La dinamica operativa è scattata repentinamente non appena le segreterie scolastiche hanno aperto la posta elettronica. I messaggi intimidatori recavano una firma ben precisa, un’etichetta bizzarra quanto inquietante: l’autore si definiva “Mikhail Andropov, leader del Vilajat di Misoginistan”, una formula e una locuzione già emerse in episodi analoghi di intimidazione telematica registrati nei giorni immediatamente precedenti. Le Prefetture e le forze dell’ordine hanno attivato immediatamente i protocolli d’emergenza previsti per la sicurezza pubblica. Le verifiche e le conseguenti evacuazioni precauzionali hanno interessato in modo capillare il territorio siciliano. Dalle scuole di Trapani, Marsala e Mazara del Vallo fino a Catania e ai comuni dell’area etnea come Paternò, Adrano, Biancavilla, Belpasso e Gravina di Catania, dove è stato evacuato tra gli altri l’Istituto Marconi, la macchina dei soccorsi non si è fermata. Procedimenti analoghi si sono registrati nel Palermitano, in particolare a Bagheria, e in altre province dell’isola come Enna, dove ha destato particolare attenzione il caso della scuola Santa Chiara, oltre a Siracusa, Agrigento e Ragusa. Nel Messinese, in molte circostanze, i filtri anti-spam dei server scolastici hanno arginato o bloccato il recapito della missiva telematica, limitando così i disagi e le evacuazioni immediate.
La natura infondata delle minacce e le verifiche degli artificieri
Nonostante la rigidità dei protocolli di bonifica imposti dagli artificieri, che hanno passato al setaccio le aule e i corridoi, la stragrande maggioranza delle verifiche ha confermato la natura infondata delle minacce. Si è trattato di un’azione coordinata di disturbo e di procurato allarme, sebbene la prassi imponga l’evacuazione immediata di ogni plesso per tutelare l’incolumità pubblica. Ma chi c’è realmente dietro questo piano di intimidazione di massa? In realtà sarebbe stato sufficiente eseguire una banale ricerca sui principali motori di ricerca per scoprire che si trattava di un indirizzo di Taiwan già più volte segnalato per spam. Insomma, come i numeri dei call center segnalati per “pubblicità aggressiva, non rispondere” su Tellows.
L’identikit della firma e le piste investigative internazionali
Dalle analisi tecniche e investigative condotte dagli organi inquirenti emerge un quadro che esclude la presenza di organizzazioni eversive o terroristiche reali. Il nome scelto per firmare i messaggi, “Mikhail Andropov, leader del Vilajat di Misoginistan”, appare fin da subito come un’invenzione di fantasia dal retrogusto parodistico. Il nome evoca vagamente le pieghe della storia sovietica, richiamando l’ex leader dell’Urss e capo del KGB, mentre l’abbinamento tra il termine “Vilayat”, che indica una provincia o un governatorato, e “Misoginistan” restituisce una formula surreale, priva di riscontri con veri sodalizi criminali strutturati o cellule terroristiche internazionali.
Tra terrorismo psicologico e swatting digitale
Le indagini informatiche, coordinate dalla Polizia Postale, hanno permesso di ricostruire parzialmente i flussi digitali di questi messaggi massivi. Le tracce tecniche e i percorsi dei server hanno evidenziato come le email siano transitate o partite anche da contesti esteri, con flussi fatti risalire perfino a realtà universitarie asiatiche, come nel caso di server localizzati a Taiwan. Gli autori hanno fatto ampio uso di reti schermate, proxy e script automatizzati pensati appositamente per colpire contemporaneamente centinaia di obiettivi sparsi in diverse nazioni, un fenomeno che in passato ha colpito anche l’Irlanda e la Scozia oltre a diversi settori strategici italiani, dai trasporti agli ospedali.
L’ipotesi principale su cui convergono investigatori e servizi di sicurezza inquadra l’episodio non già come l’avvisaglia di una minaccia armata imminente, bensì come una raffinata e vile strategia di terrorismo psicologico digitale e di swatting. Si tratterebbe dell’opera di hacker, mitomani o gruppi di disturbo dediti al sabotaggio telematico e alla provocazione su scala globale. La magistratura e gli specialisti della sicurezza cibernetica continuano a lavorare incessantemente per tracciare i nodi di questa rete e risalire all’identità dei responsabili materiali, mentre le scuole e le famiglie cercano di ritrovare la normale serenità quotidiana dopo lo shock di un allarme che, pur rivelatosi falso, ha messo a dura prova la tenuta del sistema scolastico regionale e nazionale.
Roberto Greco